AI utvecklas i en takt som förändrar förutsättningarna för cybersäkerhet.
För ethical hacking innebär det nya möjligheter men också en ny typ av hotbild.
När Mikael Eriksson, Business Area Manager – Ethical Hacking på Orange Cyberdefense, talar om AI och cybersäkerhet handlar det inte bara om vilka modeller som är bäst.
Det handlar om vad som händer när allt mer kapabla AI-modeller får tillgång till verktyg, kod, beräkningskraft och behörigheter och kan arbeta vidare på egen hand.
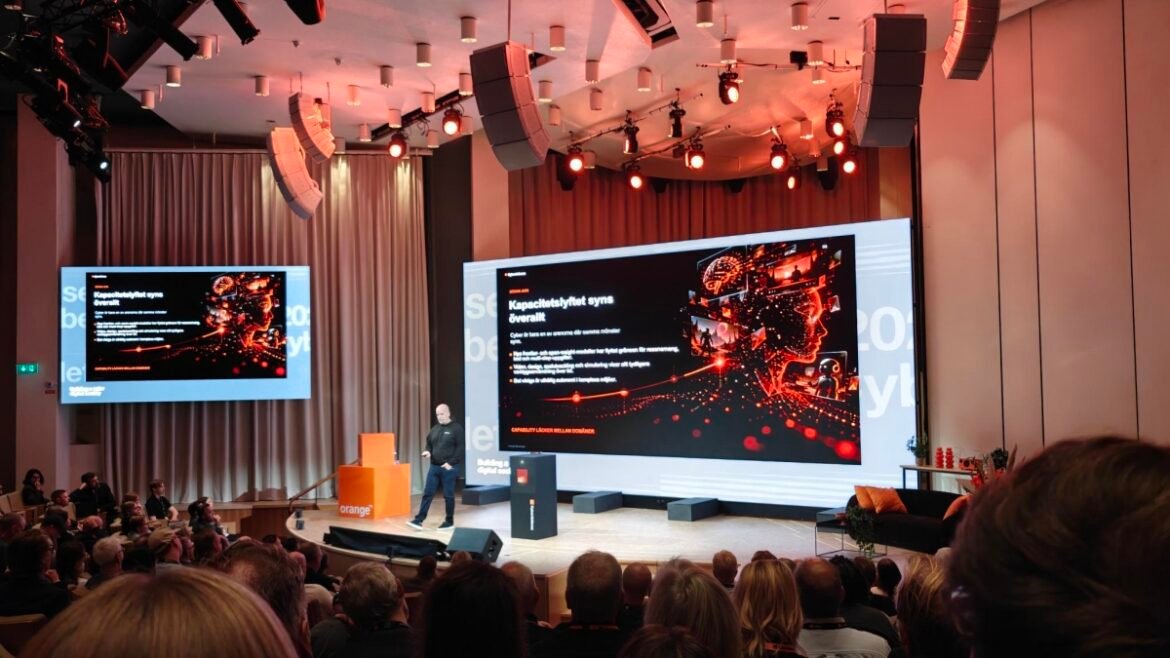
Eriksson var en av talarna under Orange Cyberdefense Live 2026, där han bland annat presenterade hur AI förändrar den offensiva säkerheten och hur utvecklingen efter Claude Mythos påverkar cybersäkerhetslandskapet.
Från AI-modell till aktiv säkerhetsagent
Utvecklingen under de senaste månaderna har varit snabb. Nya frontier-modeller och open-weight-modeller har fått bättre förmåga att resonera, använda verktyg och hantera mer komplexa uppgifter.
Mikael Eriksson, Business Area Manager – Ethical Hacking på Orange Cyberdefense
Men enligt Eriksson är det ett misstag att enbart titta på själva modellen.
En viktig del är det som inom AI-världen ofta kallas en harness alltså den miljö och uppsättning verktyg som modellen får arbeta med.
– Modellen är hjärnan. Harnessen är kroppen som gör att hjärnan kan agera, beskriver Eriksson.
Det innebär att samma AI-modell kan prestera väldigt olika beroende på vilka verktyg, instruktioner, datakällor och behörigheter den får tillgång till.
För cybersäkerheten är det en avgörande förändring.
När AI börjar arbeta som en hacker
Inom ethical hacking handlar mycket av arbetet om att förstå en miljö, identifiera attackytor, testa olika vägar och därefter anpassa nästa steg efter vad som upptäcks.
Det är en iterativ process.
AI börjar nu kunna ta över allt fler delar av den processen.
Eriksson pekar bland annat på hur AI kan arbeta med komplexa uppgifter genom att använda verktyg, verifiera resultat, upptäcka problem och sedan försöka igen.
Ett exempel är spelutveckling.
En AI kan få i uppgift att skapa ett spel och därefter själv generera kod, köra den, kontrollera resultatet, identifiera fel och göra förändringar. Processen upprepas tills resultatet förbättras.
Det är inte spelutvecklingen i sig som är intressant ur ett säkerhetsperspektiv.
Det är uthålligheten.
– Den kör sina verktyg, verifierar, itererar och ändrar. Sedan jobbar den vidare. Det är precis så vi arbetar inom cybersäkerhet, säger Eriksson.
Uthållighet kan bli en ny cyberförmåga
En mänsklig säkerhetsexpert har begränsad tid. En AI-agent kan, med rätt förutsättningar, fortsätta analysera och testa under betydligt längre tid.
Det innebär att AI:s förmåga inte bara handlar om intelligens eller modellens kvalitet.
Tid och beräkningskraft blir också faktorer.
Ju mer beräkningsresurser och tid som kan läggas på en uppgift, desto fler iterationer kan systemet genomföra. För lokala modeller spelar även hårdvaran en viktig roll.
Samtidigt blir behörigheterna centrala.
Vad får AI:n faktiskt göra?
Vilka system kan den nå?
Vilka verktyg får den använda?
Och vad händer om en avancerad modell kombineras med stora behörigheter och möjlighet att agera självständigt?
Det är frågor som blir allt viktigare för företagens säkerhetsstrategier.
Det är inte bara angriparna som får nya verktyg
AI förändrar samtidigt förutsättningarna för försvararna.
Samma typ av teknik kan användas för att analysera kod, identifiera säkerhetsbrister, söka igenom stora datamängder, automatisera säkerhetstester och hjälpa säkerhetsteam att upptäcka angrepp.
Det innebär att utvecklingen inte enkelt kan beskrivas som att AI är ett hot.
AI blir snarare en ny kapacitet som både angripare och försvarare kan använda.
Det är också därför Eriksson återkommer till betydelsen av hur AI implementeras.
En kraftfull modell i sig är inte nödvändigtvis en kraftfull cyberförmåga.
Det är kombinationen av modell, verktyg, data, tid, beräkningskraft och behörigheter som avgör vad systemet faktiskt kan göra.
Efter Mythos – en ny diskussion om AI och cyber
Claude Mythos har blivit en viktig referenspunkt i diskussionen om AI:s utveckling inom cybersäkerhet. Orange Cyberdefense har också arrangerat ett särskilt webinar om fenomenet, där Mikael Eriksson medverkade som expert.
Men enligt Eriksson behöver utvecklingen ses i ett större perspektiv.
AI-kapaciteten fortsätter att öka inom flera områden samtidigt. Det handlar om kod, resonemang, multimodala system och förmågan att arbeta med verktyg.
Det gör att gränsen mellan en AI som svarar på en fråga och en AI som faktiskt utför en arbetsuppgift blir allt mindre tydlig.
AI skapar också nya säkerhetsberoenden
När företag börjar bygga verksamhetskritiska processer kring AI uppstår samtidigt nya beroenden.
Vilken modell används?
Vem kontrollerar modellen?
Vilka leverantörer är organisationen beroende av?
Vilka behörigheter har AI-agenten?
Vad händer om modellen förändras?
Och hur säkerställer man att AI:n inte gör mer än den ska?
Det är frågor som sträcker sig långt bortom traditionell cybersäkerhet.
De handlar om styrning, resiliens och kontroll över företagets digitala infrastruktur.
Från verktyg till medarbetare
Den kanske största förändringen är därför inte att AI blivit bättre på att skriva kod.
Det är att AI i allt högre grad kan agera.
När en modell kan planera, använda verktyg, genomföra uppgifter, kontrollera sitt resultat och försöka igen uppstår en ny typ av digital aktör.
För ethical hacking innebär det stora möjligheter till effektivare och mer omfattande säkerhetstester.
Men det innebär också att organisationer måste börja tänka på AI-agenter som något mer än traditionella programvaruverktyg.
De kan få tillgång till system.
De kan fatta beslut inom givna ramar.
Och de kan arbeta betydligt längre än en människa.
Mikael Erikssons budskap pekar därför mot en central fråga för framtidens cybersäkerhet:
När AI får förmågan att agera – hur säkerställer vi att den agerar på rätt sätt?
Det är en fråga som kommer att bli allt viktigare när AI går från att vara ett verktyg vid sidan av verksamheten till att bli en aktiv del av den.
Mikael Eriksson är Business Area Manager Ethical Hacking på Orange Cyberdefense Sweden.
Av Annika Guldroth