När svenska verksamheter accelererar sina AI-satsningar växer samtidigt säkerhetsutmaningarna.
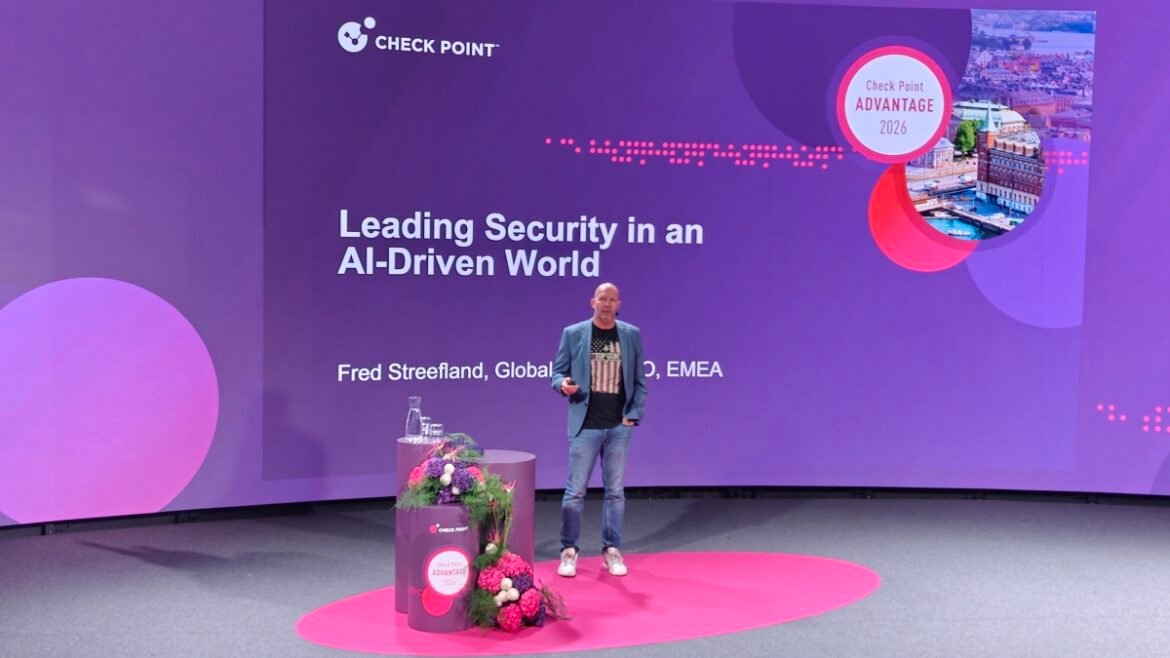
Under ett event arrangerat av Check Point lyftes den moderna CISO-rollens kanske största dilemma fram: hur möjliggör man innovation utan att äventyra verksamhetens mest värdefulla tillgångar?
Samtidigt som styrelserum över hela världen ser artificiell intelligens som en nyckel till ökad konkurrenskraft, står säkerhetsansvariga inför en betydligt mer komplex verklighet. Det blev tydligt under Check Points senaste event, där deltagarna fick följa ett scenario hämtat från vardagen hos många av dagens säkerhetschefer.
 I centrum stod ”Guy”, en erfaren CISO på ett globalt läkemedelsföretag. Ett företag vars verksamhet bygger på enorma mängder känslig information patientdata, forskningsresultat, tillverkningsprocesser, affärshemligheter och finansiell information.
När bolagets styrelse beslutar att AI ska implementeras brett inom forskning, produktion, ekonomi, HR och dokumenthantering hamnar ansvaret hos säkerhetsorganisationen.
AI finns redan i verksamheten
Men det finns en avgörande komplikation.
När styrelsen diskuterar hur AI ska införas har medarbetarna redan börjat använda tekniken. Säkerhetsteamet ser spår av AI-tjänster i loggar, nätverkstrafik och användarbeteenden. Verktygen används i forskning, administration och affärsprocesser ofta utan centrala riktlinjer eller styrning.
Detta är en situation som många organisationer känner igen sig i.
– Den stora utmaningen är inte alltid att införa AI. Ofta handlar det om att förstå hur mycket AI som redan används i verksamheten, löd ett av budskapen under presentationen.
Fenomenet, som ofta beskrivs som ”Shadow AI”, innebär att medarbetare använder externa AI-tjänster för att effektivisera sitt arbete utan att organisationen har full insyn i vilka verktyg som används eller vilken information som delas.
 Sverige sticker ut i Norden
Diskussionen sker samtidigt som cyberhoten fortsätter att öka.
Enligt Check Points senaste rapport utsattes svenska verksamheter för i genomsnitt 2 352 cyberattacker per vecka under juli 2026. Det motsvarar en ökning på 36 procent jämfört med samma period föregående år – den största ökningen i Norden och den näst största i Europa efter Tyskland. Offentlig sektor är fortsatt mest utsatt, följt av finanssektorn och hälso- och sjukvården.
Samtidigt visar rapporten att användningen av generativ AI skapar nya risker för informationsläckage. Organisationer använder i genomsnitt åtta olika AI-verktyg och 22 procent av de AI-prompter som analyserades innehöll potentiellt känslig information. Personuppgifter, finansiella data och information om IT-infrastruktur hör till de vanligaste kategorierna.
Säkerhet måste byggas in från början
Eventet gästades även av Check Points CTO Jonathan Zanger, som sedan 2025 leder företagets globala AI- och cybersäkerhetsstrategi. Zanger har vid flera tillfällen betonat att AI förändrar cybersäkerheten i grunden och att säkerhet måste integreras redan från start när nya AI-lösningar utvecklas och implementeras.
För dagens CISO:er innebär det att säkerhetsarbetet flyttar närmare verksamheten. Fokus ligger inte längre enbart på att skydda nätverk och system, utan också på att skapa styrning, transparens och kontroll kring hur AI används.
Från kontrollfunktion till möjliggörare
Den traditionella rollen som säkerhetschef förändras snabbt. Istället för att fungera som en bromskloss för nya initiativ förväntas dagens CISO vara en möjliggörare av digital innovation.
Samtidigt blir balansgången allt svårare. Verksamheten vill röra sig snabbt för att dra nytta av AI:s möjligheter, medan säkerhetsorganisationen måste säkerställa att känslig information inte hamnar i fel händer.
Budskapet från eventet var tydligt: AI är redan en del av organisationen oavsett om ledningen har beslutat det eller inte. Därför handlar framtidens säkerhetsarbete mindre om att stoppa AI och mer om att skapa kontroll över hur tekniken används.
Fakta: Cyberhoten mot svenska verksamheter
- 2 352 cyberattacker per vecka mot svenska verksamheter under juli 2026.
- Ökning med 36 procent jämfört med samma period 2025.
- Högsta ökningen i Norden och näst högsta i Europa.
- Offentlig sektor, finans och hälso- och sjukvård är mest utsatta.
- 22 procent av analyserade AI-prompter innehöll potentiellt känslig information.
- Organisationer använder i genomsnitt åtta olika AI-verktyg.
Av Annika Guldroth